🚀 빠르게 살펴보는 요점
✅.NET · MSSQL 레거시 OCR 환경을 Vue · PostgreSQL · ECS 기반으로 현대화한 MSP 사례
✅Amazon Bedrock 기반 LLM OCR로 비정형 문서 추출 범위 확대
✅유사 문서 일괄 처리를 위한 템플릿 기반 추출 체계 구성
✅LLM 토큰 사용량 실시간 모니터링 및 비용 최적화 체계 수립
✅Bedrock Guardrails 적용으로 안전한 생성형 AI 사용 환경 확보
✅ECS · RDS 기반 아키텍처 최적화와 지속 비용 모니터링 수행
Company
동원그룹은 수산업을 기반으로 성장해 온 종합식품기업으로, 글로벌 수산 자원 개발과 식품 생산·유통 전반에 걸쳐 높은 경쟁력을 보유하고 있습니다.
글로벌 수산물 조달과 식품 유통 과정에서 인보이스, 선적 서류, 성적서 등 대량의 문서가 발생하며, 이를 정확하게 확인하고 업무 시스템에 반영하는 작업이 반복적으로 수행됩니다. 동원그룹은 이 문서 처리 업무를 자동화하기 위해 AWS Textract 기반 OCR 애플리케이션을 운영해 왔습니다.
(주)두산 디지털이노베이션(DDI)은 기존 OCR 환경을 생성형 AI 기반 AI OCR 플랫폼으로 고도화하는 프로젝트를 수행하고, 이후 AWS Account 전반의 관리형 서비스(Managed Services) 파트너로서 컨테이너 기반 운영, LLM 토큰 통제, 보안 가드레일, 비용 최적화를 담당하고 있습니다.
Engagement Overview
-
고객사명
동원그룹
-
산업 / 업종
종합식품 생산 및 유통
-
선행 현대화 프로젝트 기간
2025.07.01 ~ 2025.11.30 (DDI 직접 수행)
-
관리형 서비스(MSP) 계약 시작일
2025.12.01
-
관리형 서비스(MSP) 계약 종료일
2027.11.30 (24개월 계약, 현재 운영 지속 중)
-
서비스 제공 국가
한국(구축·운영)
-
MSP 서비스 범위
AWS Account 전반 운영, ECS·RDS 아키텍처 최적화, LLM 토큰 사용량 모니터링 및 최적화, 생성형 AI 가드레일 운영, 보안 점검, 비용 최적화, 월간 운영보고
-
Delivery Model
Managed Services
Challenge
동원그룹은 기존 OCR 환경의 문서 처리 범위를 확장하고 레거시 아키텍처의 운영 효율을 높이는 동시에, 생성형 AI 도입에 필요한 비용·보안 관리 체계를 함께 강화하고자 했습니다.
-
비정형 문서까지 아우르는 OCR 처리 범위 확대
AWS Textract 기반 OCR은 정형 양식에서 안정적으로 운영되어 왔으며, 템플릿이 정의되지 않은 비정형 문서와 신규 인보이스 양식까지 처리 범위를 넓힐 필요가 있었습니다. 문서의 문맥을 이해해 필요한 항목을 판별하는 추출 역량을 더하기 위해 LLM을 활용한 기능 도입이 요구되었습니다.
-
유사 문서의 효율적 처리를 위한 템플릿 기능 강화
거래처별로 형태가 조금씩 다르지만 항목 구성은 유사한 문서가 다수 발생했습니다. 관리자가 자주 사용하는 양식을 템플릿으로 등록하고 재사용함으로써, 매 건 추출 항목을 지정하는 절차를 효율화할 수 있는 구조가 필요했습니다.
-
LLM 사용량 모니터링 체계 고도화 필요
생성형 AI는 호출량과 입력 문서 길이에 따라 토큰 사용량이 달라질 수 있습니다. 사용자별·기능별 토큰 사용량과 비용을 보다 세부적으로 파악하고, 비용 변동을 선제적으로 관리할 수 있는 체계 마련이 필요했습니다.
-
비즈니스 성장에 대응하는 확장성과 배포 효율 강화
기존 서비스는 .NET과 MSSQL 기반으로 EC2에서 안정적으로 운영되어 왔으며, 향후 트래픽 증가와 신속한 기능 반영에 대응할 수 있도록 배포 방식과 확장 구조를 고도화할 필요가 있었습니다. 문서 처리량이 집중되는 시점의 탄력적인 확장과 배포 자동화를 위해 컨테이너 기반 구조로의 전환이 요구되었습니다.
-
생성형 AI의 안전한 활용 환경 강화
업무 문서에는 거래 조건, 단가, 담당자 정보 등 보호가 필요한 내용이 포함됩니다. LLM에 전달되는 입력과 생성되는 출력을 체계적으로 관리하고, 민감정보 보호와 적정한 콘텐츠 사용을 지원하는 안전장치 마련이 필요했습니다.
-
AWS Account 전반의 통합 운영 체계 강화
컨테이너, 관리형 데이터베이스, 생성형 AI가 결합된 환경을 안정적이고 효율적으로 운영하기 위해, 인프라 모니터링, 상황 대응, 변경 관리, 보안 점검을 아우르는 전담 운영 체계가 필요했습니다.
As-Is 아키텍처
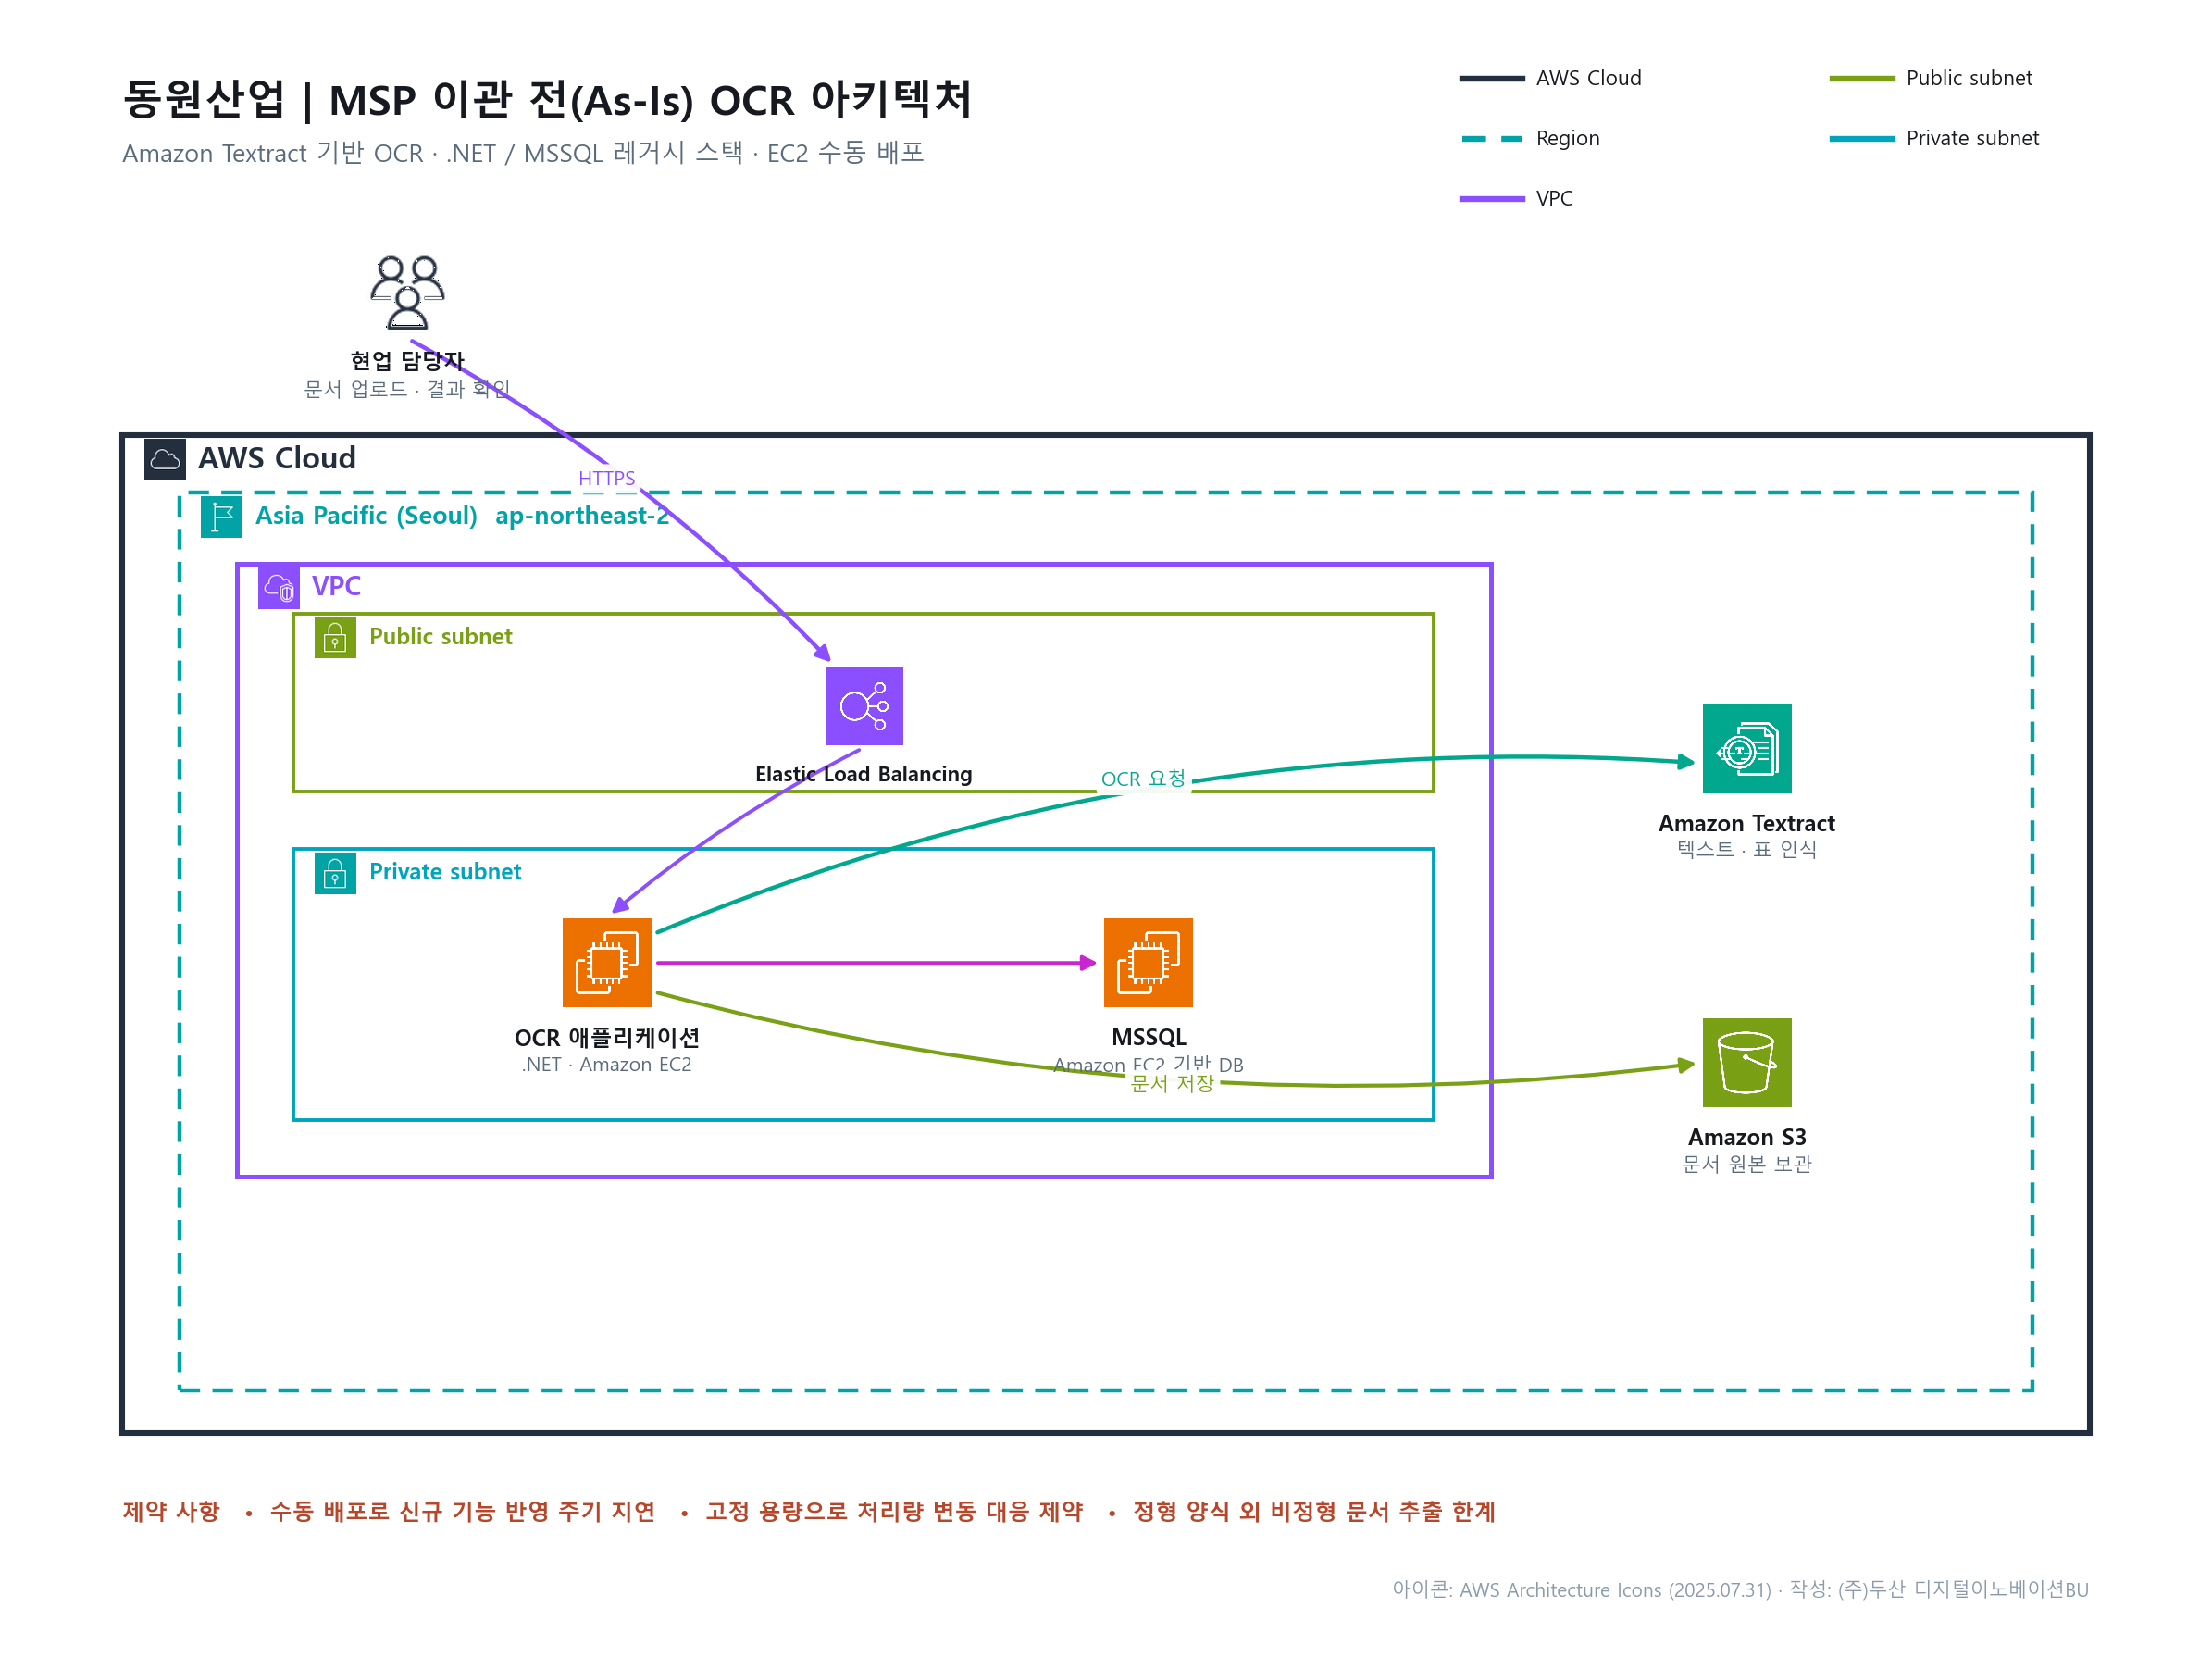
MSP 계약 이전 동원그룹의 OCR 환경은 다음과 같이 구성되어 있었습니다.
기존(As-Is) Textract 기반 OCR 아키텍처
-
Amazon Textract 기반 OCR 처리
문서 이미지에서 텍스트와 표 데이터를 추출하는 데 AWS Textract를 활용했습니다.
-
Amazon EC2 기반 OCR 애플리케이션
OCR 요청 처리와 결과 관리를 담당하는 애플리케이션을 EC2에 직접 배포해 운영했습니다.
-
.NET · MSSQL 기반 아키텍처
애플리케이션은 .NET으로 개발되었고, 운영 데이터는 MSSQL에 저장되는 구조였습니다.
-
수동 배포 및 고정 용량 운영
배포가 수동으로 이루어지고 인스턴스 용량이 고정되어 있어, 처리량 변동과 신규 기능 반영에 제약이 있었습니다.
Solution
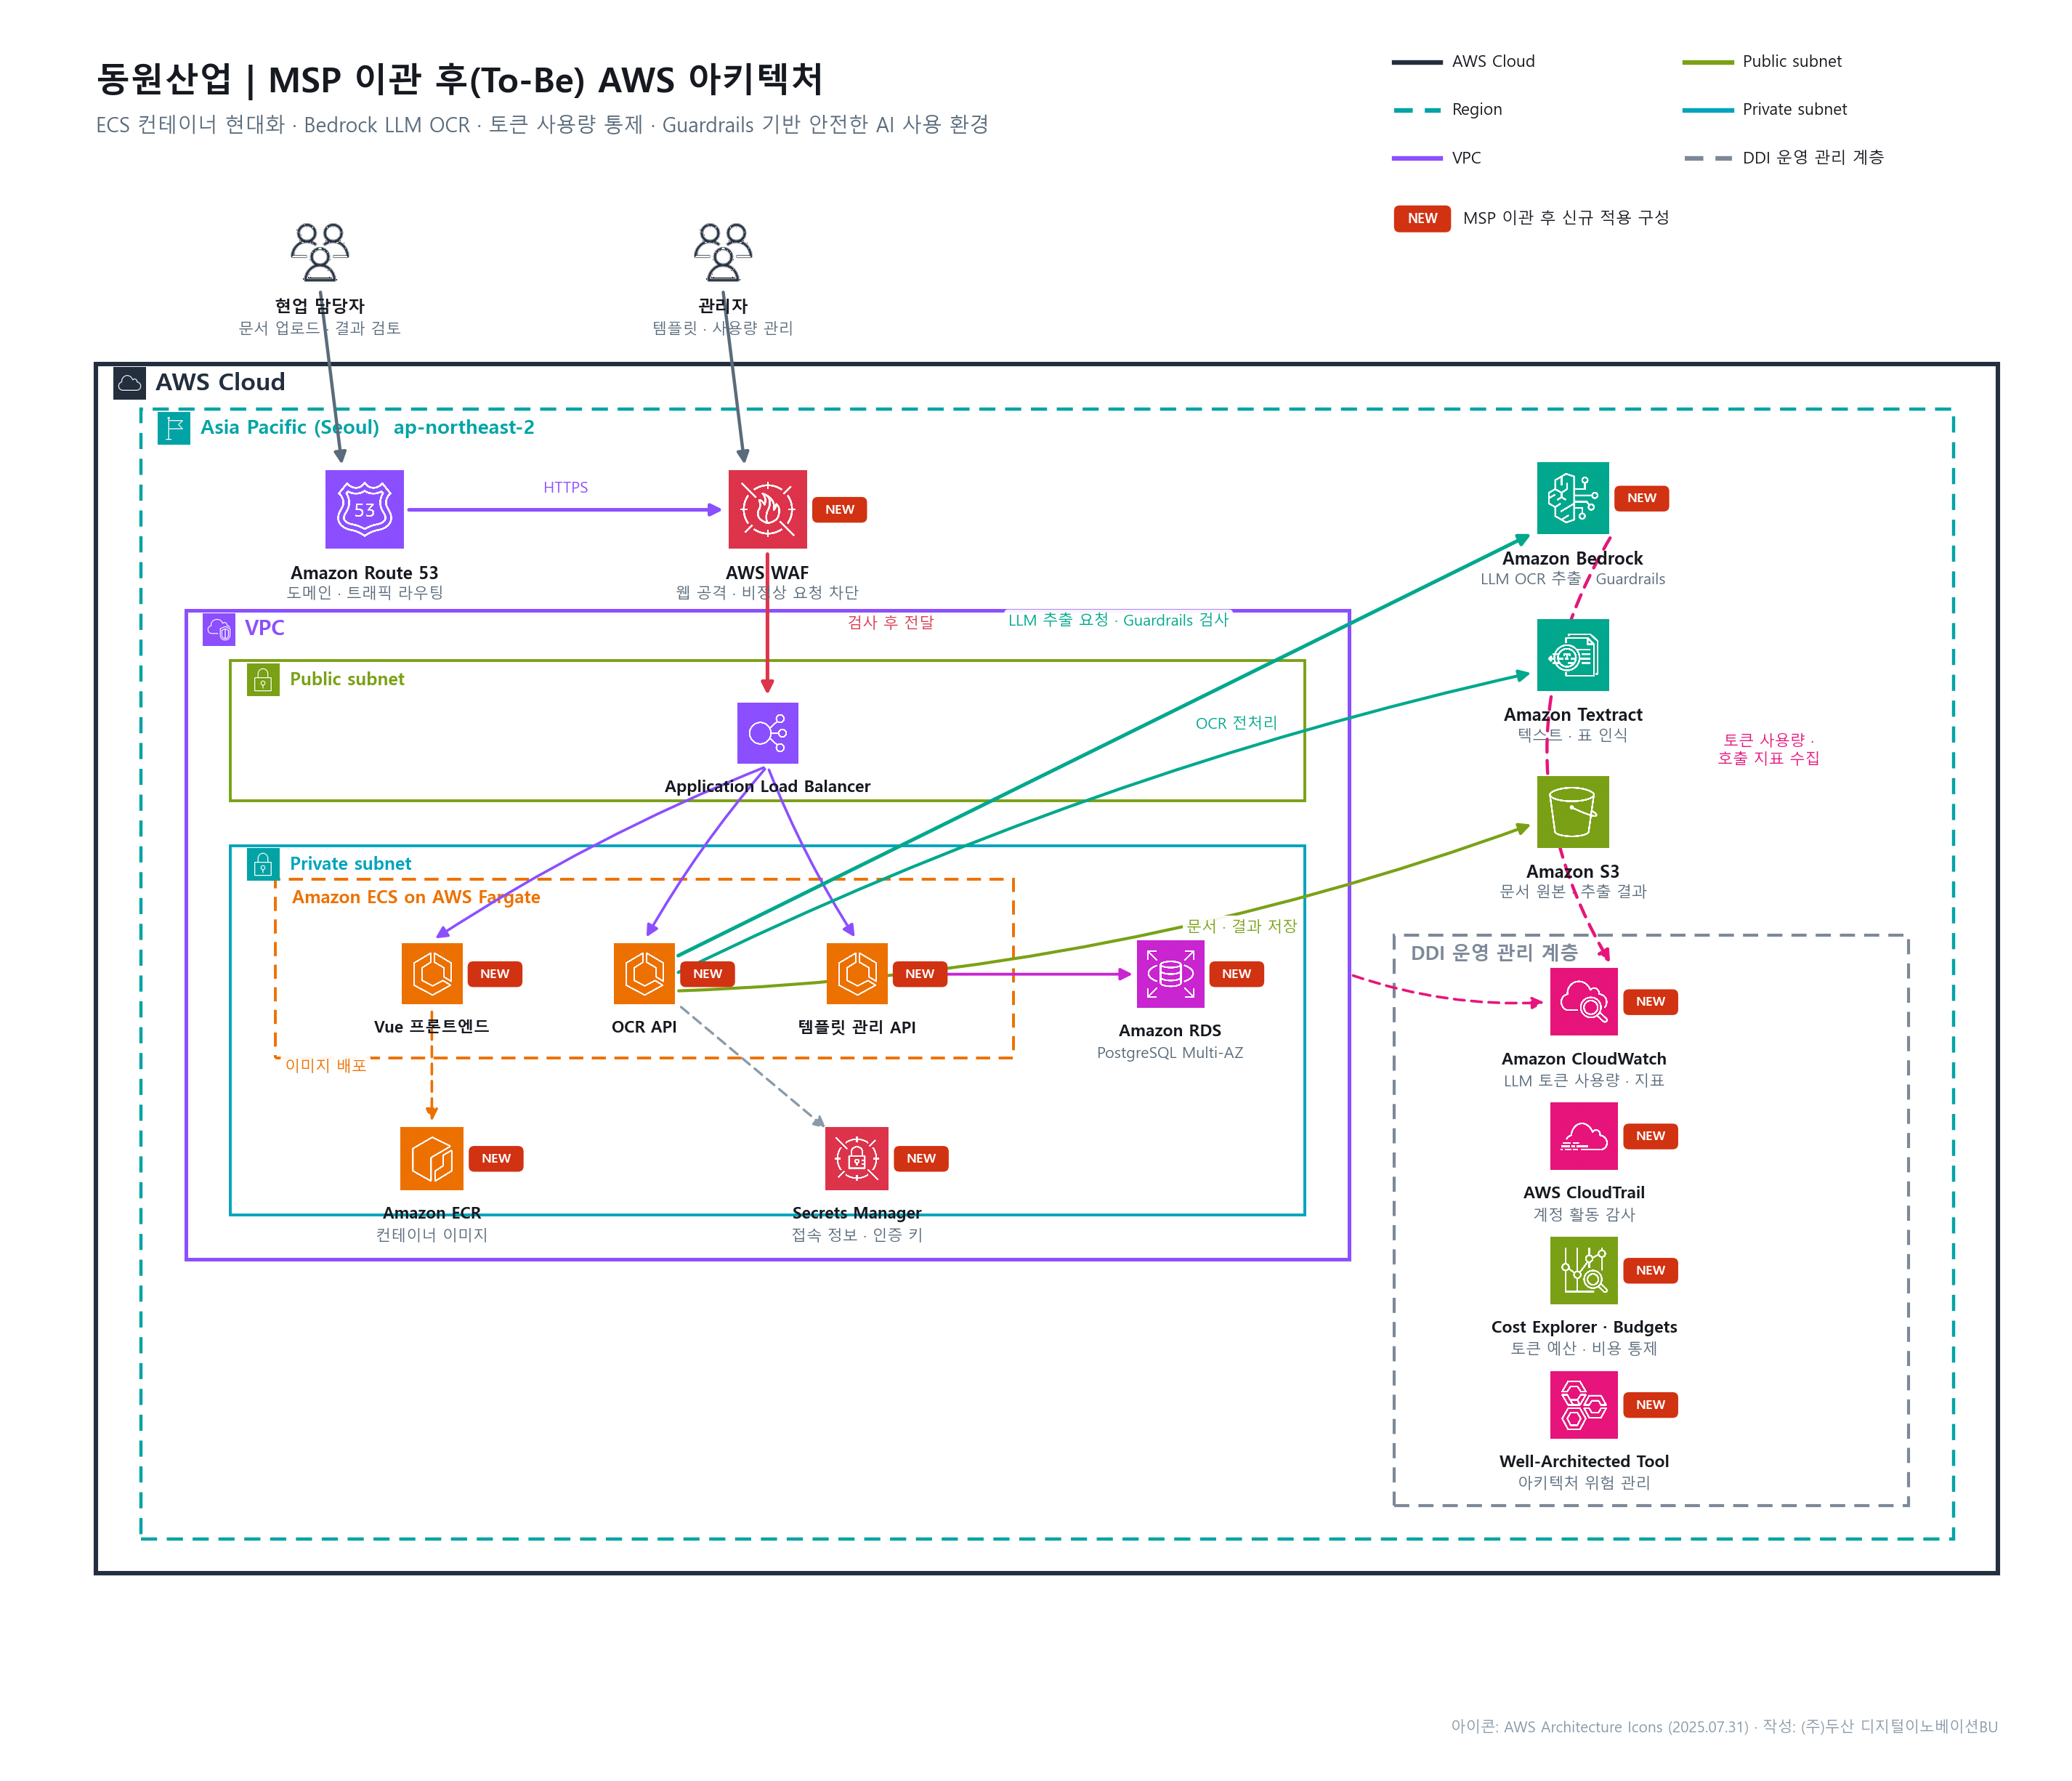
DDI는 기존 OCR 환경을 유지·계승하면서 생성형 AI 기반 추출 기능을 결합하고, 애플리케이션 스택을 컨테이너 기반으로 현대화했습니다. 이관 이후에는 LLM 토큰 통제와 가드레일 운영을 포함한 AWS Account 전반의 통합 운영 체계를 수립했습니다.
신규(To-Be) MSP 운영·LLM 통제 및 컨테이너 현대화 아키텍처
-
Amazon Bedrock 기반 LLM OCR 추출 기능 구현
기존 Textract의 텍스트·표 인식 결과를 기반으로, Amazon Bedrock의 생성형 AI가 문서 문맥을 해석해 필요한 항목을 판별·추출하도록 구성했습니다. 이를 통해 템플릿이 정의되지 않은 비정형 문서와 신규 양식에도 대응할 수 있게 되었습니다. Textract와 LLM을 병행 활용해 정형 문서는 기존 방식의 안정성을, 비정형 문서는 LLM의 유연성을 각각 살리는 구조를 적용했습니다.
-
템플릿 기반 추출 항목 관리 체계 구성
자주 사용하는 문서 양식을 템플릿으로 등록하고, 템플릿별 추출 항목과 프롬프트를 관리할 수 있도록 구현했습니다. 유사한 형태의 문서는 템플릿을 재사용해 일괄 처리할 수 있어, 신규 양식이 추가되어도 별도 개발 없이 업무 부서가 직접 대응할 수 있습니다.
-
Vue · PostgreSQL 전환 및 ECS 기반 컨테이너 현대화
프론트엔드를 Vue로, 데이터베이스를 Amazon RDS for PostgreSQL로 전환하고, 애플리케이션을 컨테이너화하여 Amazon ECS on AWS Fargate 로 배포하는 구조를 구성했습니다. 컨테이너 이미지는 Amazon ECR에서 관리하며, 서비스 단위 무중단 배포와 부하에 따른 자동 확장이 가능해졌습니다. 데이터 계층은 RDS Multi-AZ로 구성해 단일 장애점을 제거했습니다.
-
LLM 토큰 사용량 모니터링 및 최적화
사용자별·기능별·템플릿별 토큰 사용량과 호출 건수를 CloudWatch 지표로 수집해 일 단위로 집계하고 대시보드로 가시화했습니다. AWS Budgets에 기능별 예산 임계값을 설정해 초과 시 즉시 알림이 발송되도록 구성했습니다. 아울러 프롬프트 길이, 문서 분할 단위, 모델 선택을 재검토하여 추출 품질을 유지하면서 호출당 토큰 소비를 줄였습니다.
-
Bedrock Guardrails 기반 안전한 LLM 사용 환경 구성
Amazon Bedrock Guardrails를 적용하여 LLM 입력과 출력 양방향에 대해 민감정보 노출, 부적절한 내용, 금칙 주제를 차단하도록 구성했습니다. 문서에 포함된 거래 정보가 의도치 않게 노출되지 않도록 통제하고, 차단 이력을 기록해 운영 중 점검할 수 있도록 했습니다.
-
보안 설정 강화 및 감사 체계 확보
외부 노출 구간(ALB)에 AWS WAF를 적용하여 웹 공격과 비정상 요청을 차단하고, AWS CloudTrail로 계정 내 API 활동을 기록·추적해 감사 가시성을 확보했습니다. 데이터베이스 접속 정보와 API 키는 AWS Secrets Manager로 관리하여 코드와 설정에서 분리했습니다. 보안 그룹과 IAM 권한도 최소 권한 기준으로 정비했습니다.
-
ECS · RDS 기반 아키텍처 최적화
ECS 태스크의 CPU·메모리 할당을 실제 사용량 기준으로 조정하고, 오토스케일링 정책을 문서 처리량 패턴에 맞춰 설정했습니다. RDS 인스턴스 클래스와 스토리지 유형을 재검토하고, S3 수명주기 정책을 적용해 문서 원본과 추출 결과의 장기 보관 비용을 절감했습니다.
-
지속 비용 모니터링 및 월간 운영보고
Cost Explorer와 예산 알림으로 비용 추이를 상시 모니터링하고, Well-Architected Framework 기반 아키텍처 검증을 정기 수행합니다. 매월 자원 사용률, 장애·이벤트 이력, LLM 토큰 사용량, 가드레일 차단 이력, 보안 점검 결과, 비용 추이와 최적화 제안을 담은 운영 현황 보고서를 제공합니다.
-
AWS 주요 서비스 기반의 AI OCR 운영 체계 구성
-
Amazon ECS + AWS Fargate
컨테이너 기반 애플리케이션 실행 및 자동 확장
-
Amazon ECR
컨테이너 이미지 저장 및 배포 버전 관리
-
Amazon RDS for PostgreSQL (Multi-AZ):
사용자·템플릿·추출 결과 등 운영 데이터 관리
-
Amazon Bedrock
생성형 AI 기반 문서 분석 및 LLM OCR 추출
-
Amazon Bedrock Guardrails
LLM 입출력 안전성 통제 및 민감정보 차단
-
Amazon Textract
문서 텍스트·표 데이터 인식 (정형 문서 처리 및 전처리)
-
Amazon S3
업로드 문서 원본 및 추출 결과 보관, Lifecycle 기반 비용 최적화
-
Elastic Load Balancing(ALB):
서비스 트래픽 분산
-
AWS WAF
웹 계층 공격 방어 및 외부 노출 서비스 보안 강화
-
AWS Secrets Manager
접속 정보·인증 키의 안전한 보관 및 교체
-
AWS CloudTrail
계정 활동 기록·추적을 통한 감사 체계 확보
-
Amazon CloudWatch
LLM 토큰 사용량 포함 지표·로그 모니터링 및 알람
-
AWS Cost Explorer / AWS Budgets
비용 가시화 및 기능별 예산 초과 알림
-
AWS Well-Architected Tool
아키텍처 위험 항목 식별 및 개선 관리
DDI Support Services
DDI는 현대화 프로젝트 수행 사업자이자 관리형 서비스 파트너로서, 구축부터 이관 후 정기 운영까지 연속된 지원 체계를 제공했습니다.
-
이관 전(Pre-transition) 지원
기존 .NET · MSSQL 환경과 Textract 기반 OCR 처리 흐름을 분석하여 현대화 범위와 전환 방식을 정의했습니다. LLM 모델별 추출 품질과 토큰 비용을 비교 검증하고, 템플릿·프롬프트 설계 기준을 수립했습니다. AWS Account 전반의 보안 설정, IAM 권한, 네트워크 구성, 비용 구조를 점검하여 이관 후 조치할 개선과제와 우선순위를 정의하고, 장애 대응 절차와 에스컬레이션 체계를 고객사와 합의했습니다.
-
이관(Transition) 지원
Vue · PostgreSQL 전환과 ECS 컨테이너 배포를 단계적으로 수행하며, 기존 OCR 서비스와 병행 운영해 업무 중단 없이 전환했습니다. MSSQL에서 PostgreSQL로의 데이터 이관은 사전 검증과 정합성 확인 절차를 거쳐 진행했습니다. WAF·CloudTrail 적용, Bedrock Guardrails 설정, 토큰 사용량 지표 수집 및 예산 알림 구성을 서비스 영향이 없는 시간대에 적용하고, 각 작업에 대해 롤백 절차를 준비했습니다.
-
이관 후(Post-transition) 운영 지원
AWS Account 전반에 대한 상시 모니터링, 장애 감지·대응, 컨테이너 배포 지원, 변경 관리, 정기 점검을 수행합니다. LLM 토큰 사용량과 비용을 일 단위로 확인하고 임계값 초과 시 즉시 대응하며, 가드레일 차단 이력을 정기 검토해 정책을 조정합니다. 매월 운영 현황 보고서를 제공하고, Well-Architected 기반 아키텍처 검증과 비용 최적화 과제를 지속 도출·제안합니다.
Benefit
동원그룹은 MSP 기반 현대화와 통합 운영을 통해 문서 처리 범위를 넓히고, 배포·확장 효율과 생성형 AI 운영 통제력을 함께 확보했습니다.
-
비정형 문서 처리 범위 확대
LLM 기반 추출을 결합해 템플릿이 정의되지 않은 문서와 신규 양식까지 처리할 수 있게 되었습니다. 문서 유형이 추가되어도 템플릿 등록으로 업무 부서가 직접 대응할 수 있어 개발 의존도가 낮아졌습니다.
-
생성형 AI 비용 리스크 통제
사용자별·기능별 토큰 사용량 가시화와 예산 임계값 알림을 결합해 과도한 LLM 사용을 사전에 인지·통제할 수 있게 되었습니다. 프롬프트·문서 분할 최적화를 병행하여 추출 품질을 유지하면서 토큰 비용을 절감했습니다.
-
안전한 생성형 AI 사용 환경 확보
Bedrock Guardrails로 LLM 입출력의 민감정보 노출과 부적절한 내용을 차단하는 안전장치를 마련하여, 업무 문서를 다루는 환경에서 생성형 AI를 안심하고 활용할 수 있게 되었습니다.
-
배포 효율 및 확장성 개선
ECS on Fargate 기반 컨테이너 배포로 무중단 배포와 자동 확장이 가능해져, 신규 기능 반영 주기가 단축되고 문서 처리량 집중 시점에도 안정적으로 대응할 수 있게 되었습니다.
-
서비스 가용성 향상
ECS 다중 가용영역 배치와 RDS Multi-AZ 구성으로 단일 장애점을 제거하여, 인스턴스·DB 장애 상황에서도 서비스가 지속될 수 있는 구조를 확보했습니다.
-
보안 대응 및 감사 체계 강화
WAF·CloudTrail·Secrets Manager를 적용해 웹 공격 차단, 계정 활동 추적, 인증 정보 분리 관리를 확보하고, 정기 보안 점검으로 취약 요소를 사전에 식별·개선하고 있습니다.
-
운영 부담 경감
AWS Account 전반을 DDI가 운영함으로써, 고객사는 인프라 관리 부담을 덜고 문서 처리 업무와 데이터 품질 관리에 집중할 수 있게 되었습니다.
Metrics for Success
MSP 이관 전과 이관 후 주요 운영 지표를 비교했습니다.
-
처리 가능 문서 양식
정형 템플릿 12종 → 템플릿 40종 + 비정형 문서 대응
-
문서 추출 정확도
Textract 단독 약 82% → Textract + LLM 결합 약 95%
-
문서 1건 평균 처리 시간
약 6.5분(수작업 검증 포함) → 약 1.8분 (약 72% 단축)
-
LLM 토큰 사용량
최적화 전 기준 100% → 약 66% (약 34% 절감)
-
LLM 사용량 가시성
집계 체계 없음 → 사용자별·기능별 일 단위 집계 및 대시보드
-
Bedrock Guardrails 차단
미적용 → 월 평균 약 120건 차단 (민감정보 · 금칙 주제)
-
배포 소요 시간
수동 배포 약 50분 → ECS 무중단 배포 약 7분 (약 86% 단축)
-
배포 실패 시 롤백 시간
약 30분(수동) → 약 3분(자동)
-
장애 평균 인지 시간(MTTD):
약 40분 → 5분 이내
-
WAF 월 평균 차단 건수
미적용 → 약 3,500건 차단
-
Well-Architected High Risk 항목
8건 → 0건 (Medium Risk 15건 → 3건)
-
월 클라우드 비용
기준 100% → 약 84% (약 16% 절감)
-
운영 보고 주기
비정기 → 월 1회 정례 보고
MSP 이관 이후 현재 활동
DDI는 구축·이관으로 사업을 종료하지 않고, 관리형 서비스 파트너로서 다음 활동을 지속 수행하고 있습니다.
-
ECS · RDS 기반 아키텍처 최적화
컨테이너 리소스 할당과 오토스케일링 정책, 데이터베이스 구성을 사용 패턴에 맞춰 지속 조정합니다.
-
LLM 토큰 사용량 최적화 및 모니터링 제공
토큰 사용량과 비용을 상시 모니터링하고, 프롬프트·문서 분할 개선 과제를 도출해 제안합니다.
-
가드레일 정책 운영 및 점검
Bedrock Guardrails 차단 이력을 정기 검토하여 정책을 조정하고, 안전한 LLM 사용 환경을 유지합니다.
-
보안 전반 점검 및 검증
CloudTrail·WAF 구성 점검과 함께 Well-Architected Framework 기반 아키텍처 검증을 정기적으로 수행합니다.
-
지속적 비용 모니터링 및 최적화
사용량·리소스 현황을 상시 모니터링하여 최적화 과제를 도출하고 월간보고를 통해 제안합니다.